
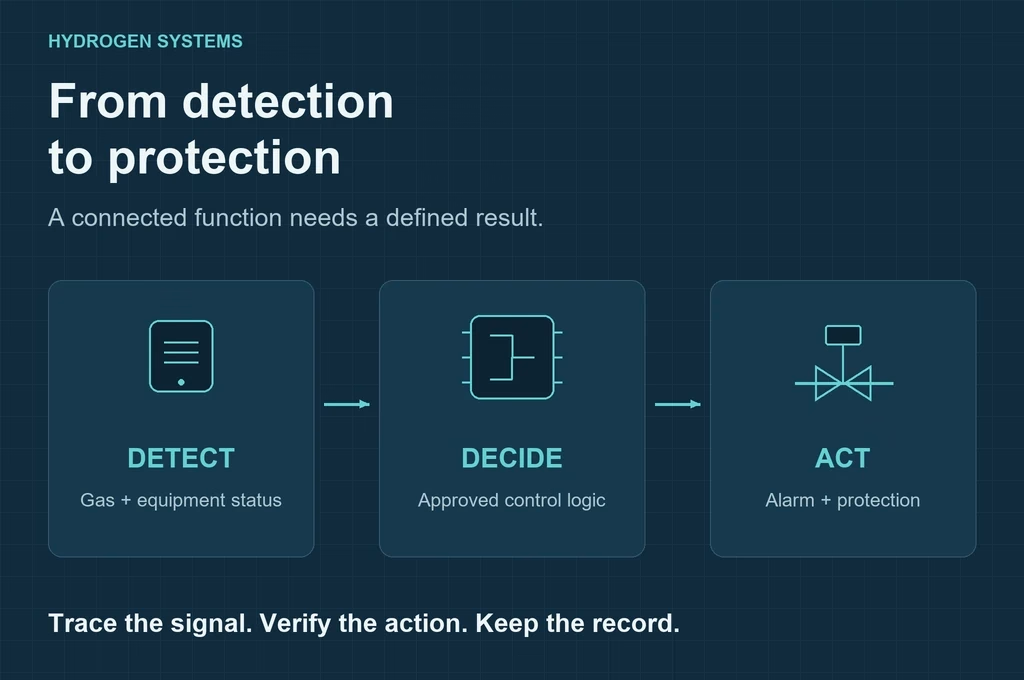

氢气探测器发出信号,并不代表系统已完成保护。交付一套设备,还须把信号之后的事交代清楚:哪个信号会引起哪项反应,又凭什么确认反应确实发生。如果画面已出现警报,供氢设备却没有改变状态,该由谁判读、谁处理?这些问题应在设计与验收阶段回答,才能让操作人员在异常时有可依循的程序。
采购与审查,也就有了较清楚的起点。与其先问需要几支传感器,不如先确定系统必须处理哪些情境,再把所需信息、控制条件与作用设备接起来。传感器的性能仍然重要,但规格表只交代其中一部分;系统保护是否成立,还要看设备之间的功能关系,以及这些关系有没有留下可查核的文件。
先确认公开案例能支持什么
台湾近期的公开活动记录,提供了一个理解这项工作的入口。2026年6月16日,新北市政府消防局、明志科技大学与企业合作举办氢能安全研习及实车演练,内容涉及氢燃料电池巴士系统与抢救应变。这是教育活动,并非巴士发生事故的报道;活动能说明跨单位理解车载保护的需要,不能代替个别设备的性能验证。
Hyundai台湾在6月18日的活动说明中,介绍氢气传感器、常闭电磁阀及热触发泄压装置等设计。这是厂商对设计的公开叙述,本文没有取得完整控制文件,也没有独立测试结果。因此,以下只讨论这些功能为何需要相互衔接,不据此补出该车的警报门槛、动作时间或控制顺序。
美国能源部的氢气安全资料,则说明通风与泄漏检测的重要性:氢气在空气中的可燃浓度范围较宽,所需点火能量较低。这些性质解释了为什么需要及早取得异常信息,但不能单靠物性就决定整套系统如何停机。具体保护仍要回到用途、配置与可能发生的情境。
从保护结果核对功能关系
以一个假设项目为例:设计要求在指定的泄漏条件成立时,通知人员并隔离供氢。不妨循着这个预期结果,往前核对:由哪个元件执行隔离,由谁发出命令,又根据哪些输入判定条件成立?这种核对方式有助于发现缺少的环节;它只是功能讨论的例子,不是任何车型或工厂可以直接采用的控制方案。
在这条关系中,输入、控制与作用要有各自的定义。探测器提供浓度或状态信息,控制设备依核定逻辑判断,阀件等执行元件再改变系统状态。监控画面可能呈现这些信息,却未必承担保护判断。文件应说清每项功能由哪个设备负责,避免把数据有上传、画面有更新,当成整条保护路径都已有效。
输入数据也不能只剩下浓度读数。传感器故障、信号不可用或通信失联,表示控制端的判断依据可能不足,不能换算成零浓度。若接口只提供简化状态,交接时就要解释状态包含什么、哪些异常能被辨认,以及失去信息时系统将如何处理。这些情况应纳入设计,而非等维修时再由人员猜测。
再往后看,送出隔离命令与完成隔离,是两件需要分别查证的事。具有阀位反馈的设计,可依文件确认反馈与设备状态是否相符;没有这项反馈时,也不能自行宣称控制端已知道阀门关妥。验收证据必须对应实际具备的功能,清楚标出哪些结果可以确认,哪些仍需依既定程序检查。
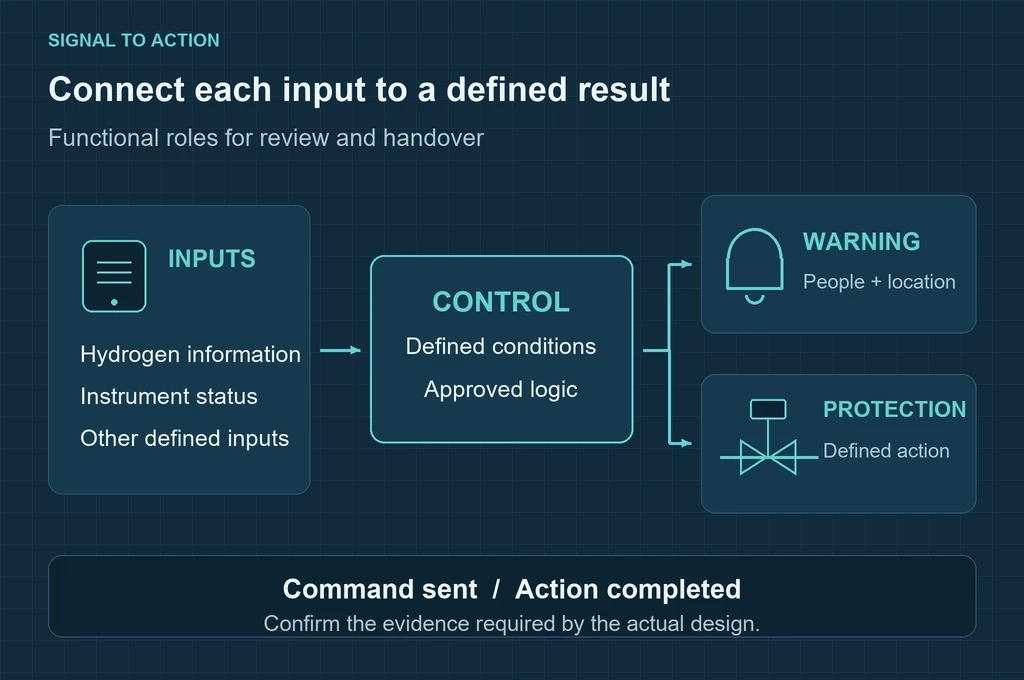
通知同样需要确认接收者与后续工作。现场警示、值班画面及远程消息可能由不同人接收,某处显示异常,不等于所有应变人员都已知情。PNNL在2020年的氢气安全规划报告中,将警报、操作培训与责任安排纳入检视;项目可据此厘清谁接手处理,而不是只验证消息是否送出。
这套功能关系也会受到现场配置影响。氢气比空气轻,但气体分布仍与通风、封闭情况及设备形状有关。欧洲氢气安全工程指南将这些条件纳入评估。因此,检测位置要能说明所针对的泄漏情境,不能用一个通用高度涵盖所有空间;修改外罩或气流后,也需要重新检视原先的检测安排。
分清泄漏与受热的保护
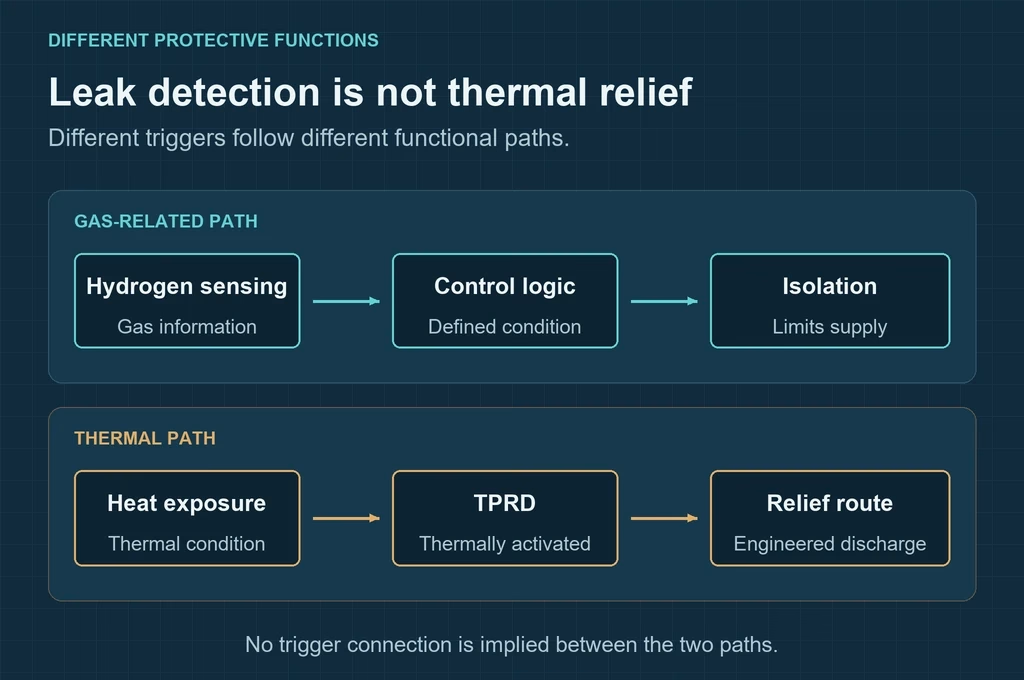
车用资料中的TPRD,应放在另一条保护路径理解。ISO 19882:2025公开摘要的适用对象,是压缩氢气车用燃料容器的热触发泄压装置。它对应受热情境,与氢气浓度检测不同。若把TPRD画成接到泄漏警报才开启的装置,就会把触发条件与保护目的混在一起。
供氢隔离与泄压的效果也不同。隔离是在限制后续供应,原有管路或空间内的氢气不会因此消失;受热泄压则有其对应的容器保护任务。残留气体如何处理、排放路径与周边设备如何配合,都属整体设计的范围。图中分开两条路径,是为了说清功能,没有表示任何实际车辆采用特定配置。
设备失电或故障时,保护需求仍然存在。“异常就全部断电”未必能满足这项需求,因为必要监测与通风也可能需要电力。PNNL将控制故障与安全状态列入规划;项目必须经分析决定哪些设备停止、哪些功能保留,以及何时允许重新启动。安全状态是一项设计结果,不能只用所有设备都停止来定义。
交付能延续到维护的证据
交付时,应能沿同一个情境查看设计要求、设备对应与测试结果。依核定程序,确认输入进入后的判断、作用及显示是否符合预期,也确认故障信息和复位条件如何处理。测试由具备所需能力的人员在受控条件下执行,不应以现场任意释放氢气来尝试。记录要让接手者分辨哪些功能已测、结果如何,哪些条件尚未确认。
到了维护阶段,这份依据也要接续下去。更换传感器、修改控制程序或调整通风,都可能改变原来核对过的关系。维修记录若只有“恢复正常”,很难判断哪些测试需要再做。保留设备识别、设定版本、变更内容及相关验证,才能让后续人员知道目前系统依据哪份设计运行,并安排需要重做的测试与检查。
对台湾项目而言,最后还要把文件交给明确的负责人,说明谁维护设备、谁审核变更、谁接收异常并安排处理。国际技术资料可以协助检查遗漏,车载案例可以帮助理解分工;适用规范与正式要求仍须依用途及制造商文件确认,不能直接把车用设计移到固定式供氢或工业场所。
回到交付本身,操作与维护人员应能说清楚三件事:目前收到什么信息、系统因此要求什么动作,又凭什么确认结果。答案与设备、版本及记录一一对上,日后遇到异常或变更,接手的人才有据可循,能沿着同一条功能关系查明问题。
参考资料
MTI 巨晶彙審